


Нова вълна от кибератаки срещу европейски супермаркети – хакери превърнаха фризери в нагреватели
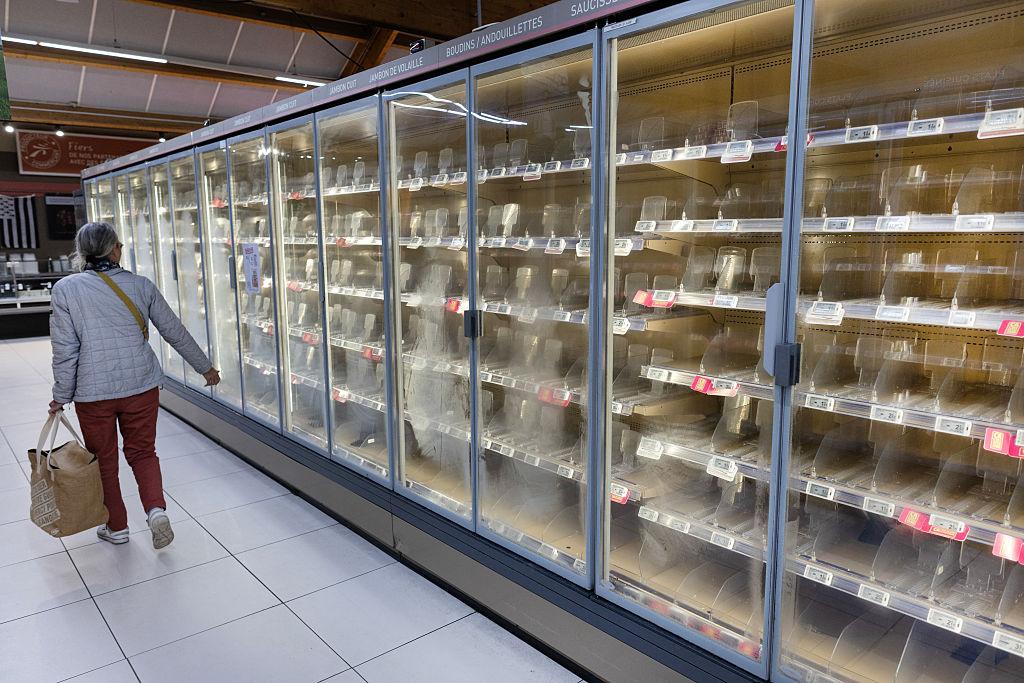
След масовия инцидент във Франция през октомври, проблеми с хладилни и фризерни системи са регистрирани в Белгия, Швеция, Люксембург, Ирландия и Естония. В някои магазини температурите са били променени дистанционно до 50–55 градуса. Засега няма установени извършители или доказателства за намеса на конкретна държава.
Нова серия от сериозни инциденти с хладилни и фризерни инсталации засегна супермаркети в няколко европейски държави през нощта на 1 срещу 2 ноември. Компании и медии съобщават за рязко повишаване на температурите в хладилните системи, а случаите пораждат подозрения за нова вълна от кибератаки, подобни на тези, които засегнаха стотици френски магазини през октомври.
Според Reuters и Financial Times засегнати са обекти в Белгия, Швеция, Люксембург и Естония. Отделно, ирландската верига SuperValu потвърди киберинцидент, довел до изтегляне на охладени и замразени продукти от 13 магазина.
Десетки магазини в Белгия и Швеция са засегнати
В Белгия проблеми са регистрирани в около 40 магазина Delhaize и 15 обекта на Carrefour. Съобщава се и за пет магазина Colruyt, както и за обекти от други търговски вериги.
Компанията Ahold Delhaize потвърждава IT инцидент, засегнал хладилните и фризерните системи. Специалисти са били мобилизирани през нощта, за да изключат засегнатите инсталации от мрежата и да ограничат последствията.
Според белгийски публикации при някои от системите е бил активиран режим на размразяване, което е довело до повишаване на температурата и нарушаване на студената верига. Центърът за киберсигурност на Белгия разглежда случая като национално събитие, съобщава Financial Times.
В Швеция засегнати са магазини на ICA и Coop. Coop съобщава за шест засегнати обекта, а Financial Times посочва седем. ICA потвърждава инцидент в ограничен брой магазини.
Особено показателен е случаят с магазин в Шьобо, където според публикации в шведските медии настройките на фризерите са били променени на 50 градуса по Целзий. В другите съобщения за подобни инциденти се посочват температури, достигащи 55 градуса.
13 магазина SuperValu изтеглят хранителни продукти
В Ирландия компанията Musgrave, собственик на веригата SuperValu, потвърди киберинцидент, засегнал конкретен модел хладилно оборудване.
От 13 магазина са изтеглени от продажба охладени и замразени продукти като предпазна мярка. Сред засегнатите райони са Лукан, Бланчардстаун, Уотърфорд и Брей.
От компанията заявяват, че системите за наблюдение са сигнализирали за проблема и са предприети незабавни действия. Магазините продължават да работят, като останалите продукти са достъпни за клиентите.
Разследването продължава, а Musgrave работи със снабдителите на оборудването и специалисти по киберсигурност. Информацията е потвърдена от The Irish Times и TheJournal.ie.
Франция беше засегната от атака в много по-голям мащаб
Новите инциденти напомнят за атаката във Франция през нощта на 11 срещу 12 октомври. Тогава според френските власти и международните медии са засегнати стотици супермаркети, като оценките достигат до около 700 обекта.
Сред засегнатите вериги са Intermarché, Netto, Carrefour, E.Leclerc, Monoprix и Coopérative U.
Хакерите са получили достъп до системите за дистанционно управление на хладилното оборудване и са променили настройките за температурата и размразяването. В някои случаи температурата е достигнала 50 градуса, а в отделен магазин във Франция е съобщено за 80 градуса.
В резултат на нарушената студена верига са унищожени големи количества месо, млечни и замразени продукти. Според Le Monde загубите на отделни магазини са достигнали десетки хиляди евро, а в два обекта в Елзас общо са отчетени щети за 270 000 евро.
Уязвимост в системите за дистанционно управление
Разследването на френския случай установява, че атаките са засегнали системи за управление на хладилно оборудване, произведени от различни компании, сред които датската Danfoss и американската Copeland, чиито продукти включват марката Dixell.
Според Le Monde част от засегнатите устройства са били остарели модели, които вече не получават актуализации за сигурност. Уязвимости в софтуера на Danfoss са били описани още през 2025 г., а производителят е препоръчвал на клиентите да инсталират актуализации или да подменят оборудването, което вече не се поддържа.
При френските инциденти нападателите са променяли температурните настройки и са удължавали циклите на размразяване. В някои случаи са били изключвани и алармите, които трябва да сигнализират за опасно повишаване на температурата.
Reuters съобщава, че при проверка са открити хиляди интерфейси за управление на подобни системи, достъпни през интернет. Това показва колко сериозен може да бъде проблемът, когато индустриално оборудване е свързано към мрежата без достатъчна защита.
Кой стои зад атаките – хакерска група или държава?
Към момента няма официално посочен извършител на френската атака или на новите инциденти в Европа. Нито една хакерска група не е поела публично отговорност, а разследващите не са обявили доказателства, които да свързват действията с конкретна държава.
В публикация на Reuters от 13 октомври се посочва, че липсата на искане за откуп или публично поемане на отговорност озадачава френските разследващи. При обичайните финансово мотивирани кибератаки извършителите често търсят начин да осребрят проникването, а хактивистките групи обикновено се стремят да разгласят действията си.
Киберекспертът Кен Мънро от британската компания Pen Test Partners коментира пред Reuters, че атаката може да е била осъществена сравнително лесно заради недостатъчната защита на устройствата. Той дори допуска, че зад нея може да стоят неопитни извършители, а не непременно добре организирана структура.
В същото време експертите не изключват възможността подобни уязвимости да бъдат използвани от различни категории нападатели – от обикновени киберпрестъпници и хактивисти до групи, подкрепяни от държави. Това обаче е обща оценка за възможните извършители, а не доказателство за конкретно участие.
Френското издание Le Monde отбелязва, че подобни методи могат да бъдат използвани както от държавно подкрепяни хакерски групи, така и от хактивисти с различна степен на връзка с държавни структури. Няма обаче публични данни, които да позволяват конкретна държава да бъде посочена като организатор.
Отделно Reuters съобщи на 29 октомври, че Пентагонът разследва като предполагаема кибератака случаи с повредени фризери във военни магазини към американски бази. Най-малко шест бази са били засегнати, а в един от случаите настройките на фризер са били променени към режим на размразяване. Американските власти не са посочили извършител и не са установили публично връзка с европейските инциденти.
Заплаха не само за бизнеса, но и за хранителната сигурност
Случаите показват, че кибератаките вече не се ограничават до кражба на лични данни, блокиране на сайтове или искане на откуп. Когато системи за дистанционно управление контролират физическо оборудване, една цифрова намеса може да доведе до реални материални щети.
Хладилните инсталации в супермаркетите са част от инфраструктурата, която гарантира безопасното съхранение на храните. Нарушаването на температурния режим може да направи продуктите негодни за продажба и да създаде риск за потребителите, ако не бъдат изтеглени навреме.
Засега няма данни за недостиг на хранителни продукти в засегнатите държави. Но повторението на подобни инциденти в рамките на няколко седмици поставя сериозни въпроси за сигурността на свързаните към интернет индустриални системи.
Разследванията продължават. Най-важният въпрос остава дали става дума за поредица от отделни атаки, използващи сходни уязвимости, или за по-широка операция с общи извършители. Засега нито една от тези версии не е доказана.
Източници: Reuters, The Guardian, Financial Times, Le Monde, The Irish Times, TheJournal.ie и Euronews.




Коментари в сайта (0)
Все още няма коментари. Бъди първият!